Oktatási Intézményi Hálózat & L3 Távoli Felügyelet
Óvoda és iskola infrastruktúrája — Szlovákia
01 / Áttekintés és cél
A projekt egy újonnan épült oktatási intézmény (óvoda és iskola) teljes, zöldmezős hálózati és kamerás infrastruktúrájának tervezését és kiépítését foglalta magában Szlovákiában. A cél tiszta, megbízható és könnyen karbantartható strukturált kábelezés, teljes Wi-Fi 6 lefedettség, izolált IP kamerás megfigyelés és biztonságos L3 távmenedzsment kialakítása volt, rendszeres helyszíni kiszállások nélkül.
- Izoláció: a kamerák nem érik el az internetet, és el vannak választva az irodai és tantermi forgalomtól.
- Router tehermentesítése: a folyamatos 24/7-es videóforgalom nem haladhat át a router CPU-ján.
- Két hozzáférési út: a dolgozók a Hik-Connect alkalmazással, hálózati beállítás nélkül látják a kameraképeket; a rendszergazda WireGuardon keresztül teljes, titkosított L3 hozzáférést kap.
02 / Hardver és topológia
| Szerep | Eszköz | Megjegyzés |
|---|---|---|
| ISP végpont | Sagemcom F@st 5670 (GPON) | Slovak Telekom FTTH, dinamikus publikus IP. Wi-Fi rádiók kikapcsolva. |
| Átjáró | TP-Link Omada ER605 v2 | Inter-VLAN routing, ACL-ek, WireGuard szerver. |
| Vezérlő | TP-Link Omada OC200 | Hardveres SDN vezérlő, PoE táplálással. |
| PoE switch | TP-Link TL-SG1218MPE | 16× GbE PoE+ (802.3af/at, 250 W keret) + 2× GbE uplink. |
| Access switch | TP-Link JetStream TL-SG3452 | 48× GbE + 4× SFP, L2+ menedzselt. Elsődleges végponti elosztó réteg: 802.1Q VLAN-ok az access portokon (fali aljzatok, PC-k, nyomtatók). |
| Vezeték nélküli | 2× TP-Link Omada EAP610 v2 | Mennyezeti AX1800 Wi-Fi 6, PoE táplálással. |
| NVR | Hikvision DS-7608NXI-K2 | 8 csatornás 4K AcuSense, 4 TB WD Purple. |
| Kamerák | 7× DS-2CD2047G2H-LIU 1× DS-2CD2143G2-I |
4 MP csőkamerák (Smart Hybrid Light) + 4 MP IK10 dómkamera. |
| Rack | 19" fali rackszekrény | Aktív tetőventilátor, Cat6 STP patch panelek, túlfeszültség-védett PDU. |
Fizikai és logikai topológia
Fotók a telepítésről
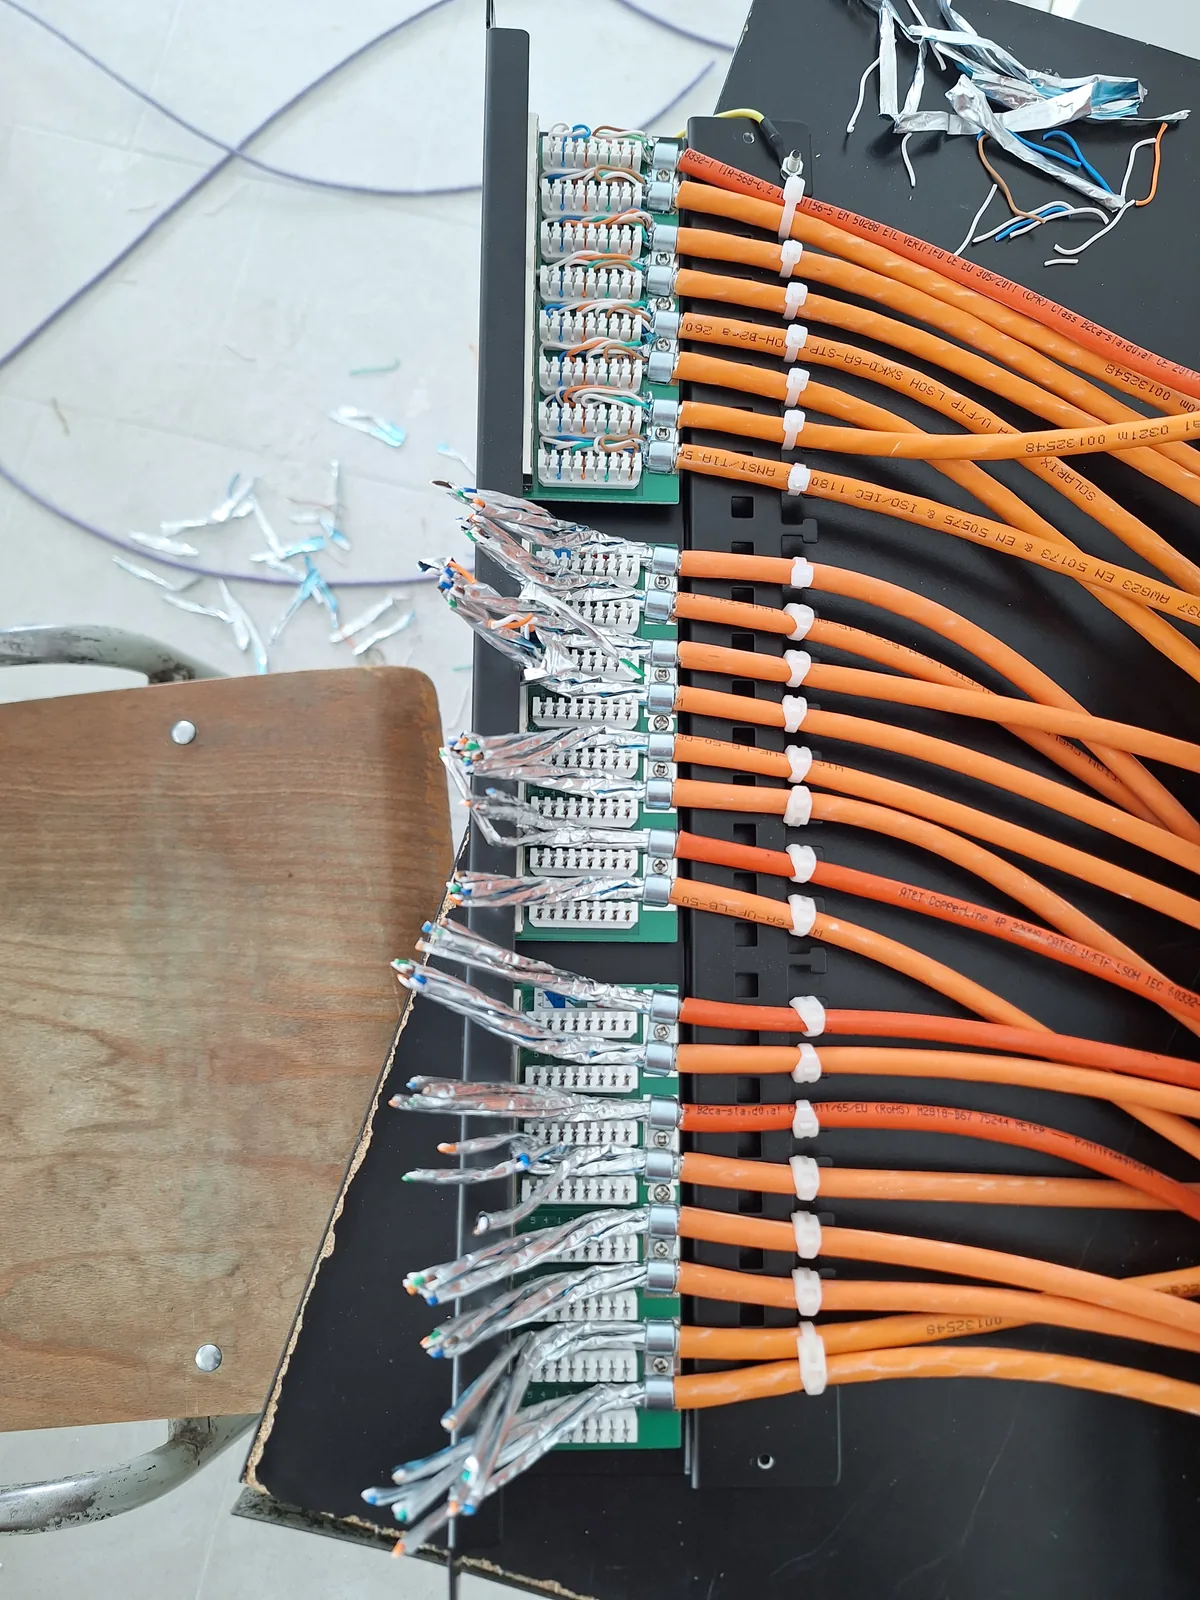
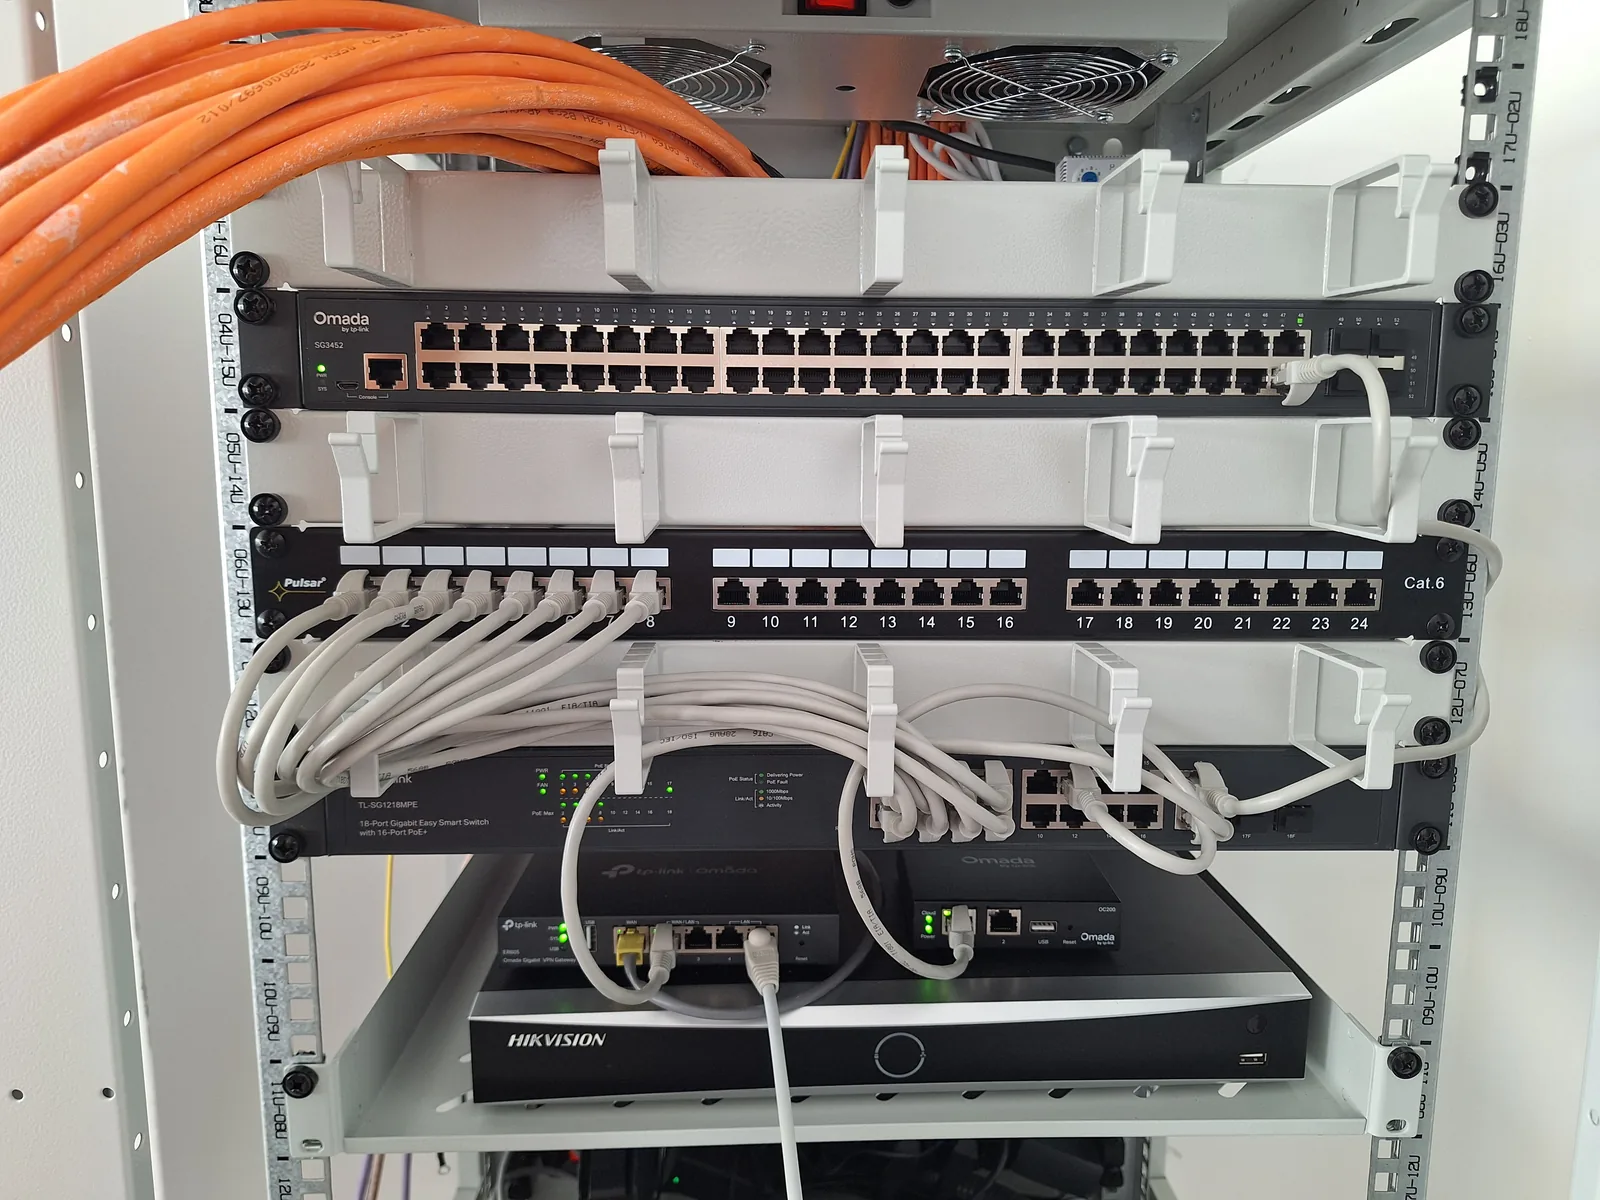
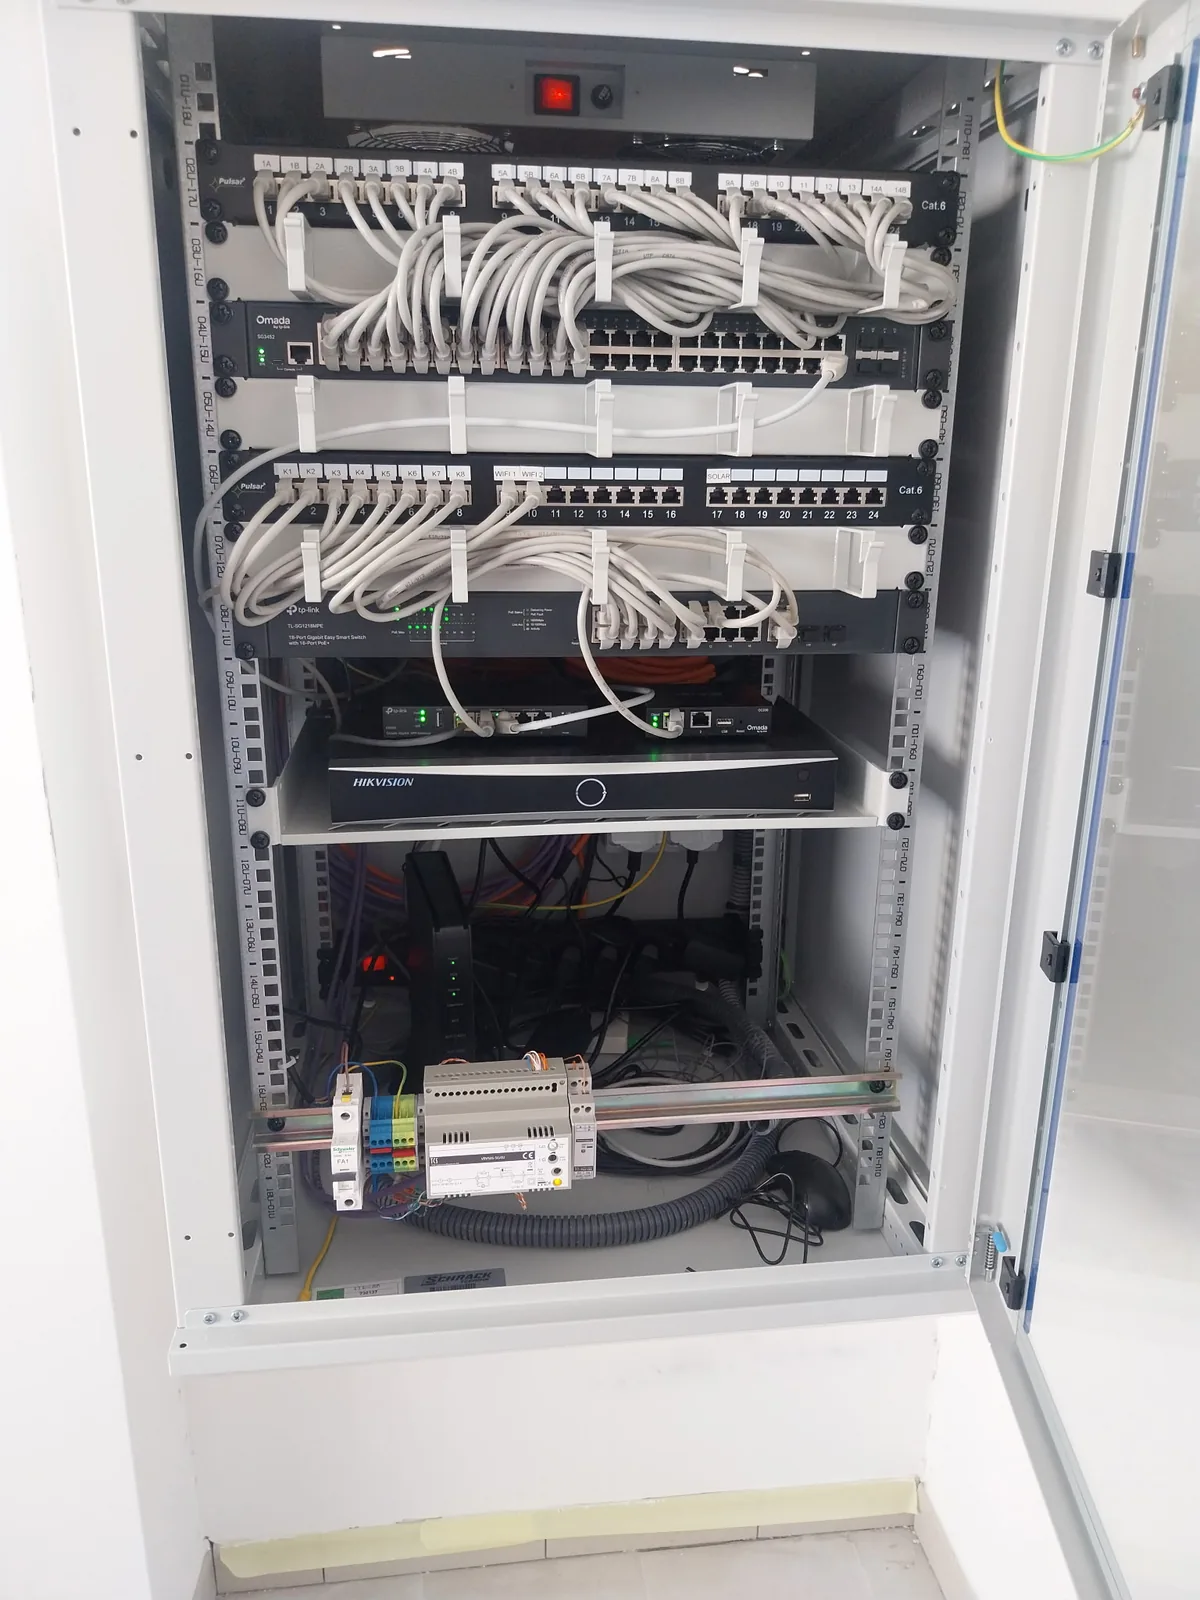
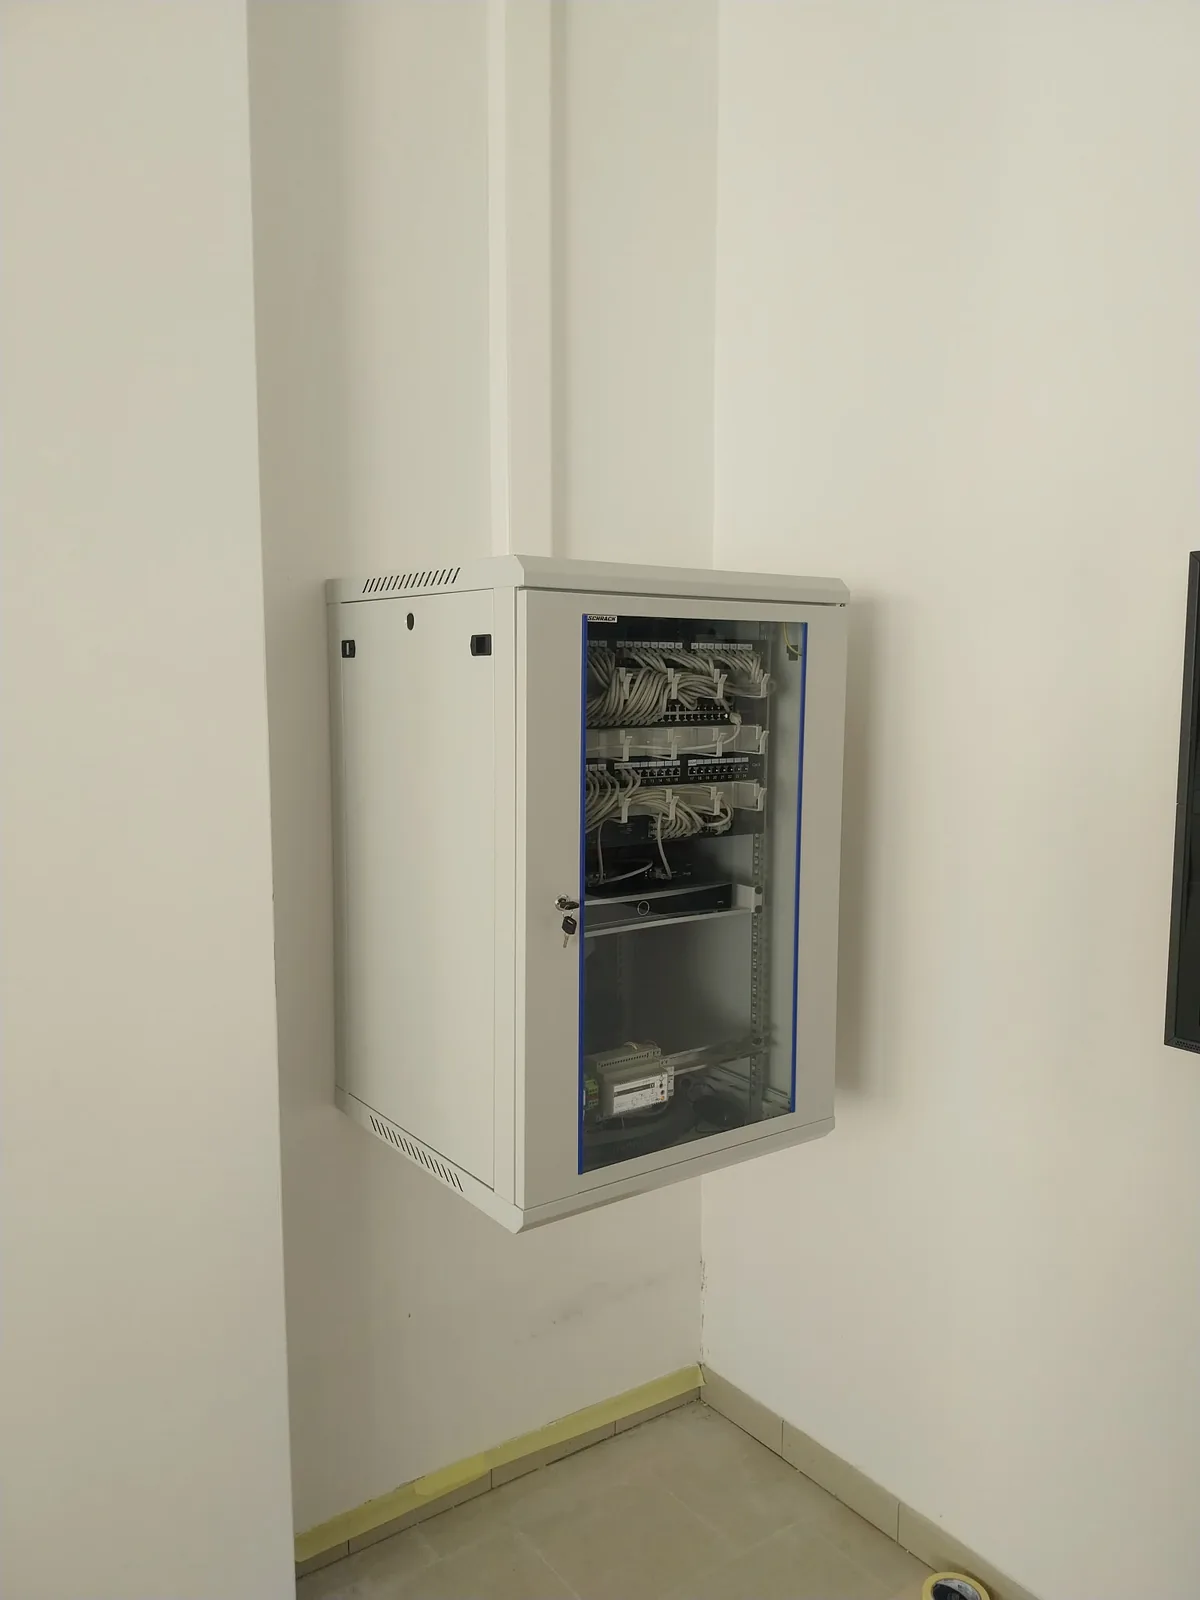
03 / Hálózati architektúra
A címtartományok publikálás céljából általánosítva vannak (x és y helyőrzők).
Alhálózatok és szabályok
| Zóna | Alhálózat | Átjáró | Eszközök | Szabály |
|---|---|---|---|---|
| WAN tranzit | ISP által kiosztott privát /24 | ISP modem | Sagemcom LAN, ER605 WAN | Az ER605 WAN a modemen DMZ hostként beállítva. |
| VLAN 1 — Menedzsment | 10.x.1.0/24 |
.1 |
ER605, switchek, OC200, AP-k | Csak hálózati eszközök. |
| VLAN 10 — CCTV | 10.x.10.0/24 |
.1 |
NVR (.10), kamerák (.21–.28) |
A kamerák WAN kimenete az átjárón tiltva; csak az NVR kimenő forgalma engedélyezett (Hik-Connect miatt). |
| VLAN 20 — Irodai LAN | 10.x.20.0/24 |
.1 |
Irodai és tantermi kliensek | Internet engedélyezve. NVR elérés engedélyezve. |
| WireGuard VPN | 10.y.0.0/24 |
.1 |
Távoli admin peer | Routolt hozzáférés: VLAN 1, 10, 20. |
Forgalom: a videó a switchen marad
Mind a nyolc kamera és az NVR a TL-SG1218MPE switchen, ugyanabban a VLAN-ban (10) van. A nyolc folyamatos H.265 rögzítési stream így L2 szinten, a switch backplane-jén belül kapcsolódik, és soha nem halad át a trunkon az ER605 felé. A router csak akkor kezel videóforgalmat, ha egy VLAN 20-as vagy VPN-es kliens élőképet vagy visszajátszást nyit meg — ez rövid, igény szerinti forgalom, nem 24/7-es terhelés.
PoE kapacitás
| Fogyasztó | Becsült fogyasztás |
|---|---|
| 8× kamera | ~52 W |
| 2× EAP610 | ~24 W |
| 1× OC200 | ~4 W |
| Összesen / keret | ~80 W / 250 W (~32%) |
A ~170 W tartalék lefedi az áramcsúcsot, amikor éjszaka bekapcsolnak a kamerák IR és fehérfényű LED-jei, így a portok és az AP-k nem indulnak újra terhelés alatt.
04 / Távoli üzemeltetési modell
A távoli adminisztráció két szintre van bontva, eltérő hozzáférési úttal. A rutinszerű felügyelet az Omada felhőn keresztül történik; minden, ami az izolált alhálózatokat érinti, WireGuardon megy.
1. szint — Omada felhő (OC200)
Napi üzemeltetésFelhasználási terület
Napi állapotellenőrzés, gyors hibabehatárolás és rutinmódosítások telefonról vagy webes portálról.
Funkciók
- Valós idejű kliensanalitika, sávszélesség és portállapot az Omada által kezelt eszközökön (átjáró, AP-k, adoptált switchek).
- Wi-Fi módosítások VPN nélkül: SSID-k, adóteljesítmény, csatornaszélesség, ideiglenes vendéghozzáférés.
- A helyszíni OC200 vezérlő kimenő kapcsolatot tart az Omada felhővel, így nincs szükség bejövő portnyitásra.
2. szint — WireGuard L3 alagút
Teljes hozzáférésFelhasználási terület
Alacsony szintű hardveradminisztráció, beágyazott eszközök karbantartása és a videórendszer kezelése.
Funkciók
- Routolt L3 hozzáférés az izolált alhálózatokhoz:
10.x.1.0/24,10.x.10.0/24,10.x.20.0/24. - Teljes NVR webes felület: archívum letöltése, firmware-frissítés és kameránkénti stream-diagnosztika. Ezek egyike sem érhető el a publikus WAN felől.
- Közvetlen switch webes felület / CLI a menedzsment VLAN-on az L2+ funkciókhoz, felhős közvetítő nélkül.
A napi felügyelet és az alacsony szintű infrastruktúra-hozzáférés szétválasztása többrétegű védelmet ad. A rutinmetrikák és a Wi-Fi módosítások útközben is elérhetők az Omada felhővezérlőn keresztül, míg az érzékeny beágyazott eszközök (NVR, kamerastreamek, switchek menedzsmentsíkja) a publikus WAN felől nem érhetők el bejövő irányban, csak hitelesített, pont-pont WireGuard alagúton keresztül.
05 / Műszaki kihívások és hibaelhárítás
Alhálózat-ütközés és távoli kizáródás megelőzése
A rendszergazdai gép otthoni hálózata és a távoli ISP modem is ugyanazt a privát /24 tartományt használta (az ISP modem gyári alapértéke). Teljes alagút (full tunnel) esetén a helyi forgalom azonnal megszakadt.
A modem távoli átcímzését elvetettem: a DHCP újraindul, az ER605 WAN címe megváltozik, a DMZ bejegyzés érvénytelenné válik, és a helyszín elérhetetlen marad, amíg valaki személyesen ki nem megy.
A modem változatlan maradt. Split tunnel a WireGuard kliensen — csak a belső alhálózatok mennek az alagúton át:
AllowedIPs = 10.x.1.0/24, 10.x.10.0/24,
             10.x.20.0/24, 10.y.0.0/24
A helyi internet a helyi átjárón marad; a telephely alhálózatai a VPN-en át elérhetők.
Dinamikus szolgáltatói IP és WireGuard handshake
Az alagút aktív, de 0 B received, 444 B sent állapotban ragadt. Az Omada által generált kliensprofil az átjáró privát WAN címét (az ISP modem mögött) adta meg végpontként, ami az internet felől nem elérhető. A GPON vonal publikus IP-je ráadásul időszakosan változik.
Az ER605 WAN címe DMZ hostként beállítva a Sagemcomon, így a WireGuard UDP port eljut hozzá. A modemen futó DDNS kliens követi a publikus IP-t. Kliens végpont:
Endpoint = <DDNS hostname>:<WireGuard UDP port>
PersistentKeepalive = 25
A keepalive nyitva tartja a NAT állapotot; a DDNS követi az IP-változást.
NVR webes elérés: tanúsítványfigyelmeztetés és belső DNS
Az NVR webes felületét megnyitó dolgozók teljes oldalas „Nem biztonságos” figyelmeztetést kaptak, és egy másik VLAN-ban lévő IP-címet kellett begépelniük.
- Az NVR gyárilag önaláírt tanúsítványt használ, amelyben egyetlen böngésző sem bízik meg.
- Az NVR izolált LAN-on van, publikus hosztnév nélkül, így publikus CA (pl. Let's Encrypt) nem állíthat ki rá tanúsítványt.
- A VLAN-okon átívelő IP-címeket a nem műszaki felhasználók nehezen jegyzik meg.
- Helyi DNS: A-rekord az ER605-ön,
nvr.site.lan → 10.x.10.10, feloldható a LAN-on és WireGuardon keresztül is. - NVR tanúsítvány: HTTPS bekapcsolva a 443-as porton. Új önaláírt tanúsítvány a
nvr.site.lannévre, SHA-256 aláírással, exportálvaNVR_CA.cernéven. - Kliensek beállítása: egy Windows batch script a
certutilsegítségével importálja a tanúsítványt a Windows megbízható legfelső szintű tárolójába, asztali parancsikont hoz létre az NVR-hez, és rövid útmutatót ír ki a felhasználónak.
Eredmény: nincs tanúsítványfigyelmeztetés a dolgozók gépein, az NVR egy asztali ikonról nyílik. Új munkaállomás beállítása egyetlen, rendszergazdaként futtatott script.
A belső DNS-nevek nem oldódnak fel VPN-en
Az alagúton a 10.x.10.10 22 ms alatt válaszolt, de a nvr.site.lan lekérdezés Non-existent domain választ adott. Az Omada az egyedi LAN DNS rekordokat interfészhez köti, és a WireGuard interfész felé nem szolgálta ki őket.
Az ER605-ön a 03. pontban felvett A-rekord hatóköre kiterjesztve a WireGuard interfészen érkező lekérdezésekre. Tartalékként hosts bejegyzés a rendszergazdai gépen.
06 / Ismert korlátok
Nincs szünetmentes táp (UPS)
Ismert korlátozás07 / Üzemi ellenőrzés
https://nvr.site.lan), tanúsítványfigyelmeztetés nélkül.