Sieťová infraštruktúra vzdelávacej inštitúcie & L3 vzdialená správa
Infraštruktúra materskej a základnej školy — Slovensko
01 / Prehľad a cieľ
Projekt zahŕňal návrh a realizáciu kompletnej sieťovej a kamerovej infraštruktúry „na zelenej lúke“ pre novopostavené vzdelávacie zariadenie (materská a základná škola) na Slovensku. Cieľom bola čistá, spoľahlivá a ľahko udržiavateľná štruktúrovaná kabeláž, úplné pokrytie Wi-Fi 6, izolovaný IP kamerový dohľad a bezpečná L3 vzdialená správa bez opakovaných technických návštev na mieste.
- Izolácia: kamery nemajú prístup na internet a sú oddelené od prevádzky kancelárií a tried.
- Odľahčenie routera: nepretržité 24/7 video nesmie prechádzať cez CPU routera.
- Dva spôsoby prístupu: zamestnanci sledujú kamery cez aplikáciu Hik-Connect bez sieťových nastavení; administrátor má plný šifrovaný L3 prístup cez WireGuard.
02 / Hardvér a topológia
| Funkcia | Zariadenie | Poznámka |
|---|---|---|
| Koncové zariadenie ISP | Sagemcom F@st 5670 (GPON) | Slovak Telekom FTTH, dynamická verejná IP. Wi-Fi rádiá vypnuté. |
| Brána | TP-Link Omada ER605 v2 | Smerovanie medzi VLAN, ACL, WireGuard server. |
| Kontrolér | TP-Link Omada OC200 | Hardvérový SDN kontrolér, napájaný cez PoE. |
| PoE switch | TP-Link TL-SG1218MPE | 16× GbE PoE+ (802.3af/at, rozpočet 250 W) + 2× GbE uplink. |
| Prístupový switch | TP-Link JetStream TL-SG3452 | 48× GbE + 4× SFP, manažovateľný L2+. Hlavná distribučná vrstva pre koncové zariadenia: 802.1Q VLAN na prístupových portoch (zásuvky, PC, tlačiarne). |
| Bezdrôtová sieť | 2× TP-Link Omada EAP610 v2 | Stropný AX1800 Wi-Fi 6, napájaný cez PoE. |
| NVR | Hikvision DS-7608NXI-K2 | 8-kanálový 4K AcuSense, 4 TB WD Purple. |
| Kamery | 7× DS-2CD2047G2H-LIU 1× DS-2CD2143G2-I |
4 MP bullet kamery (Smart Hybrid Light) + 4 MP IK10 dome kamera. |
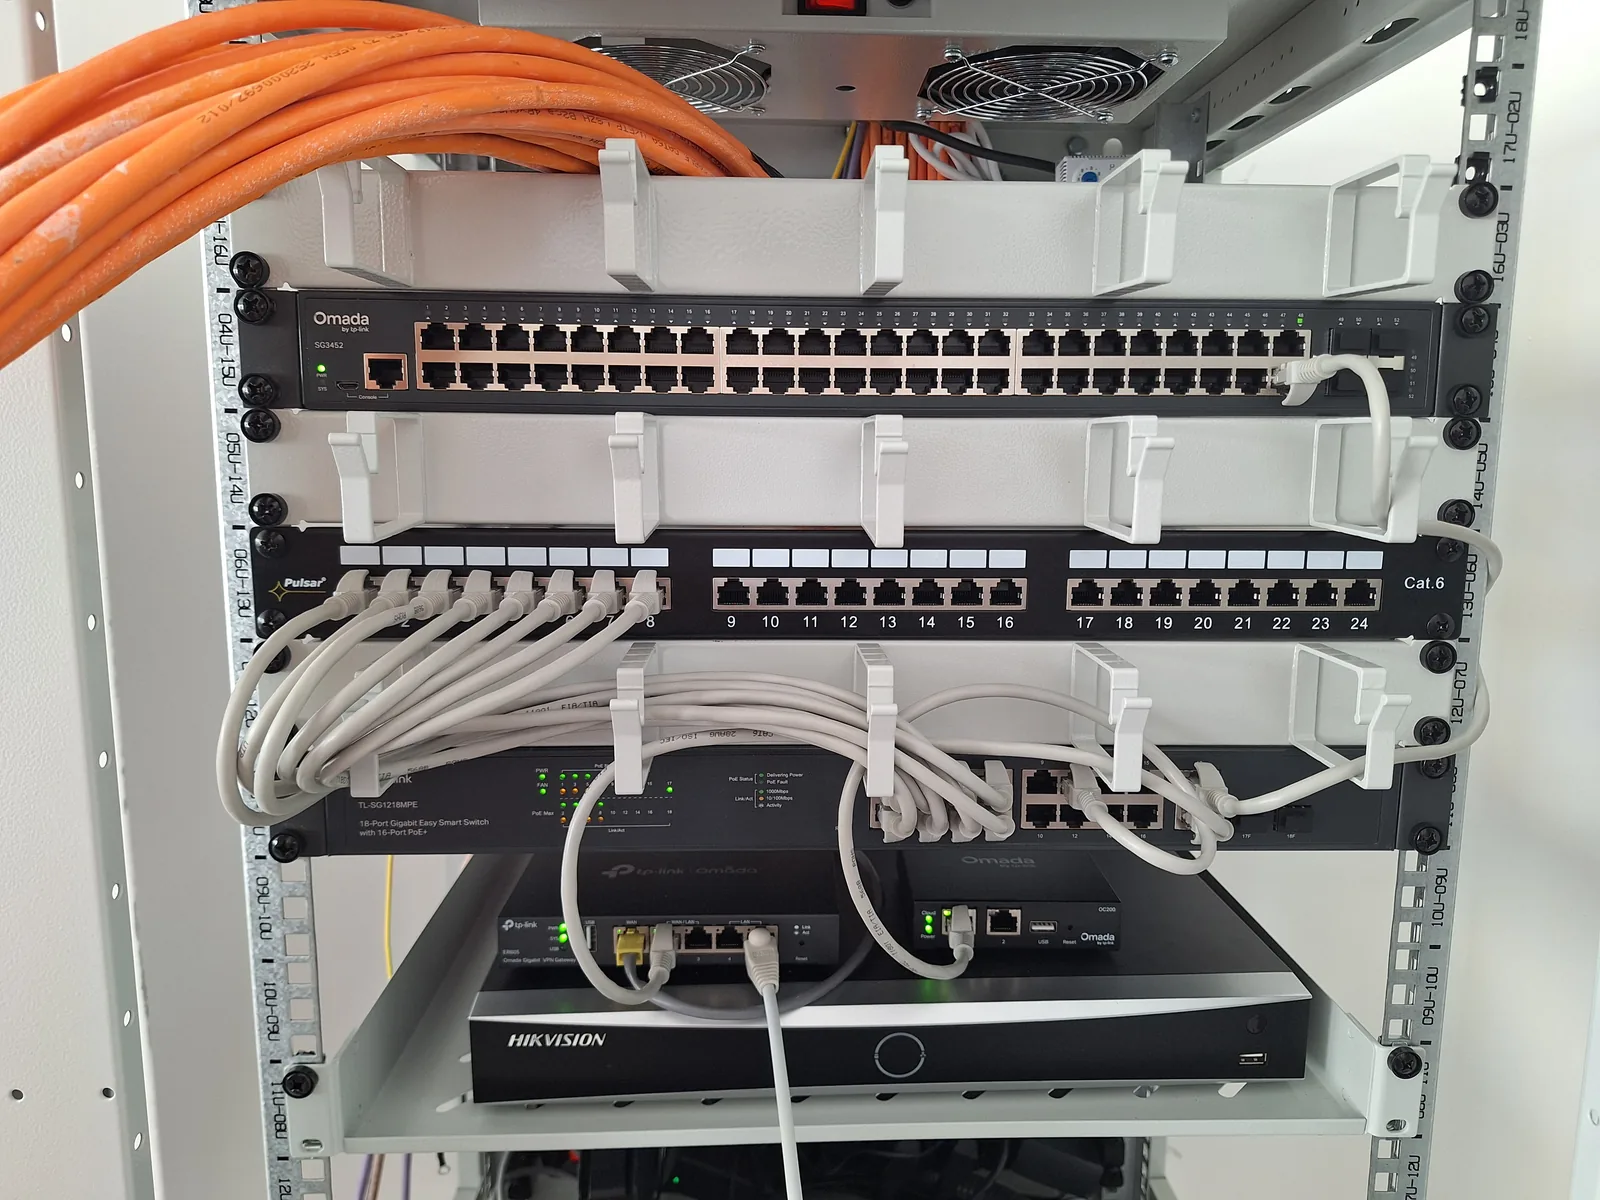
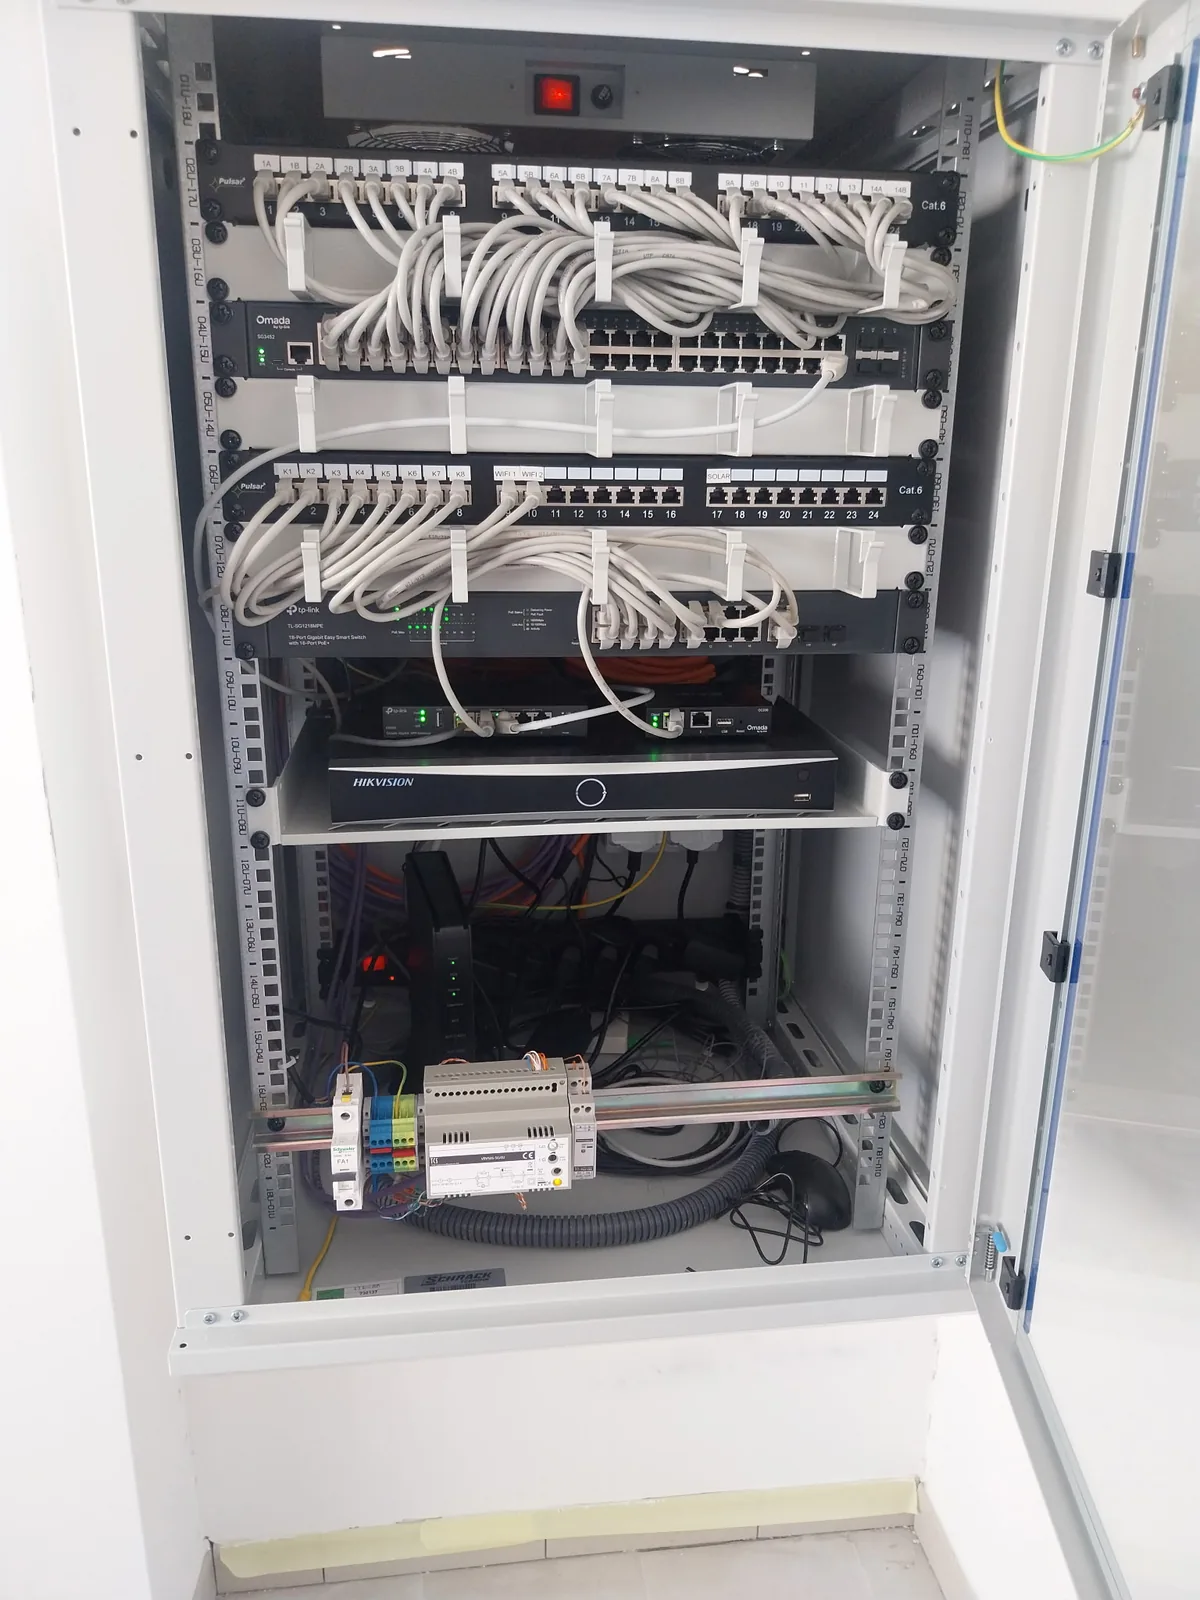
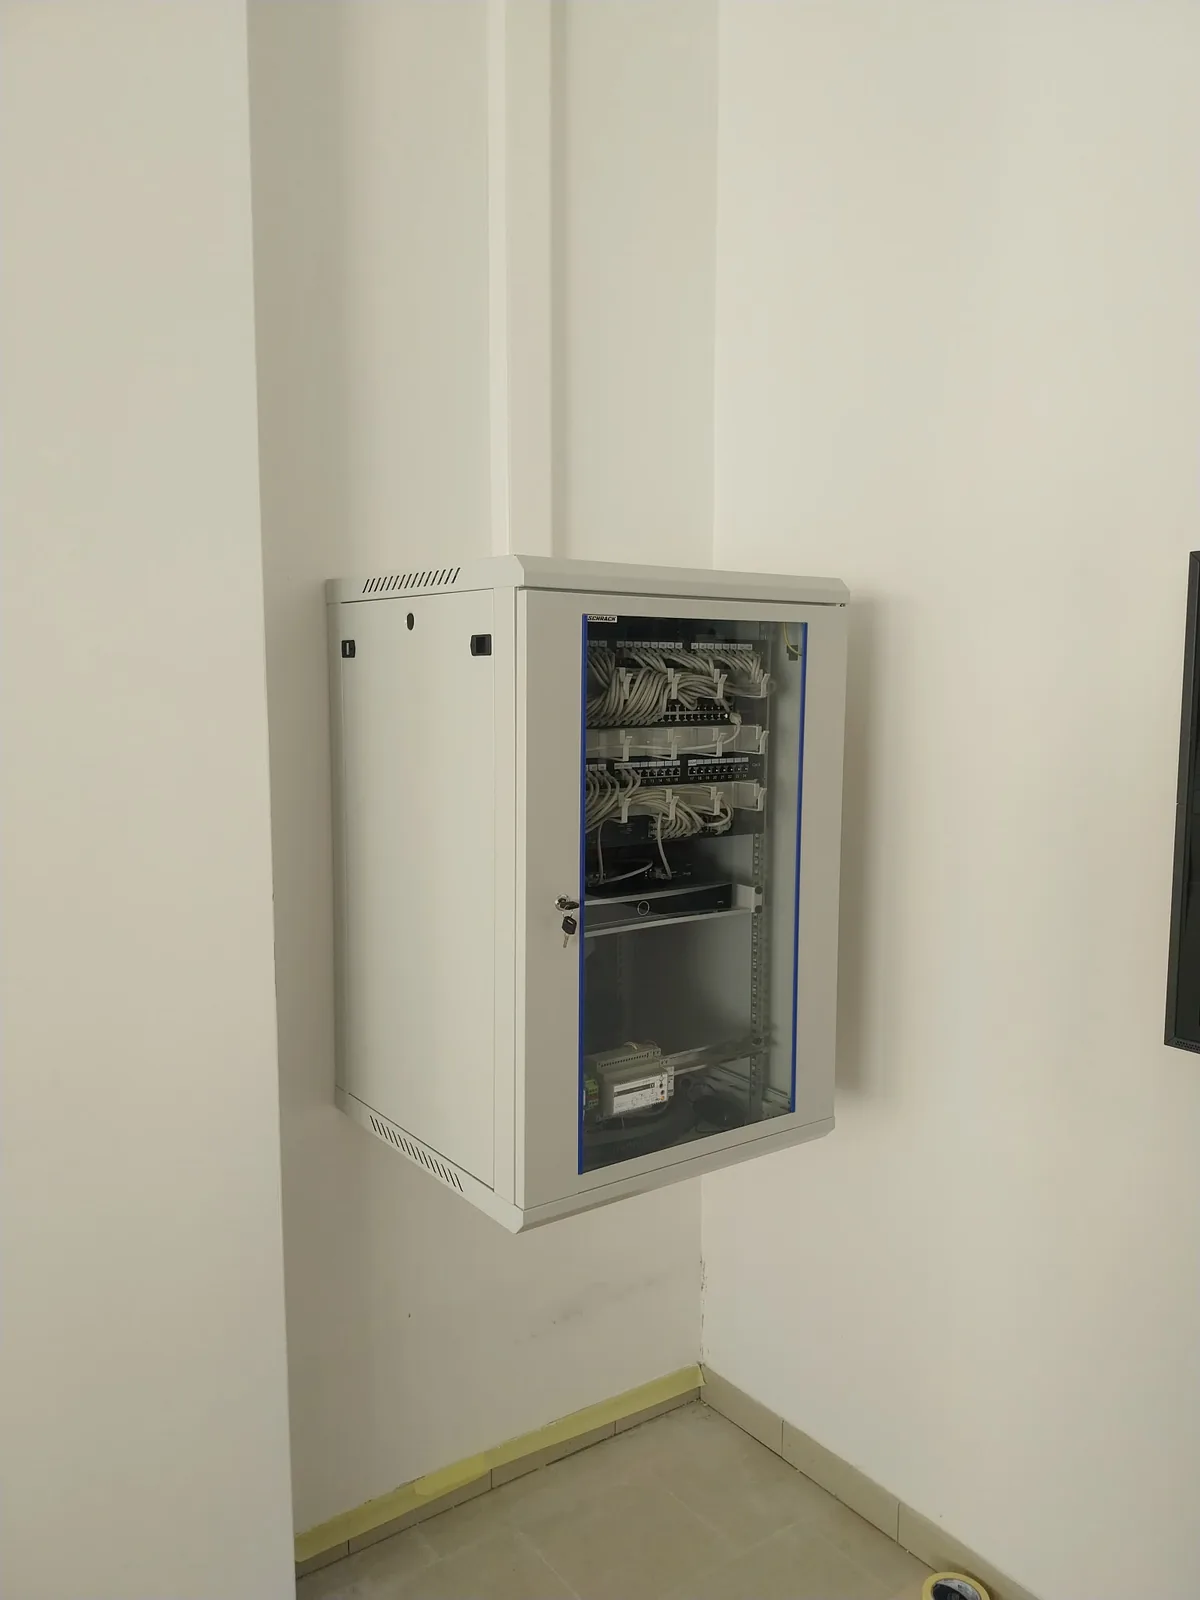
| Rozvádzač | 19" nástenný dátový rozvádzač | Aktívny strešný ventilátor, Cat6 STP patch panely, PDU s prepäťovou ochranou. |
Fyzická a logická topológia
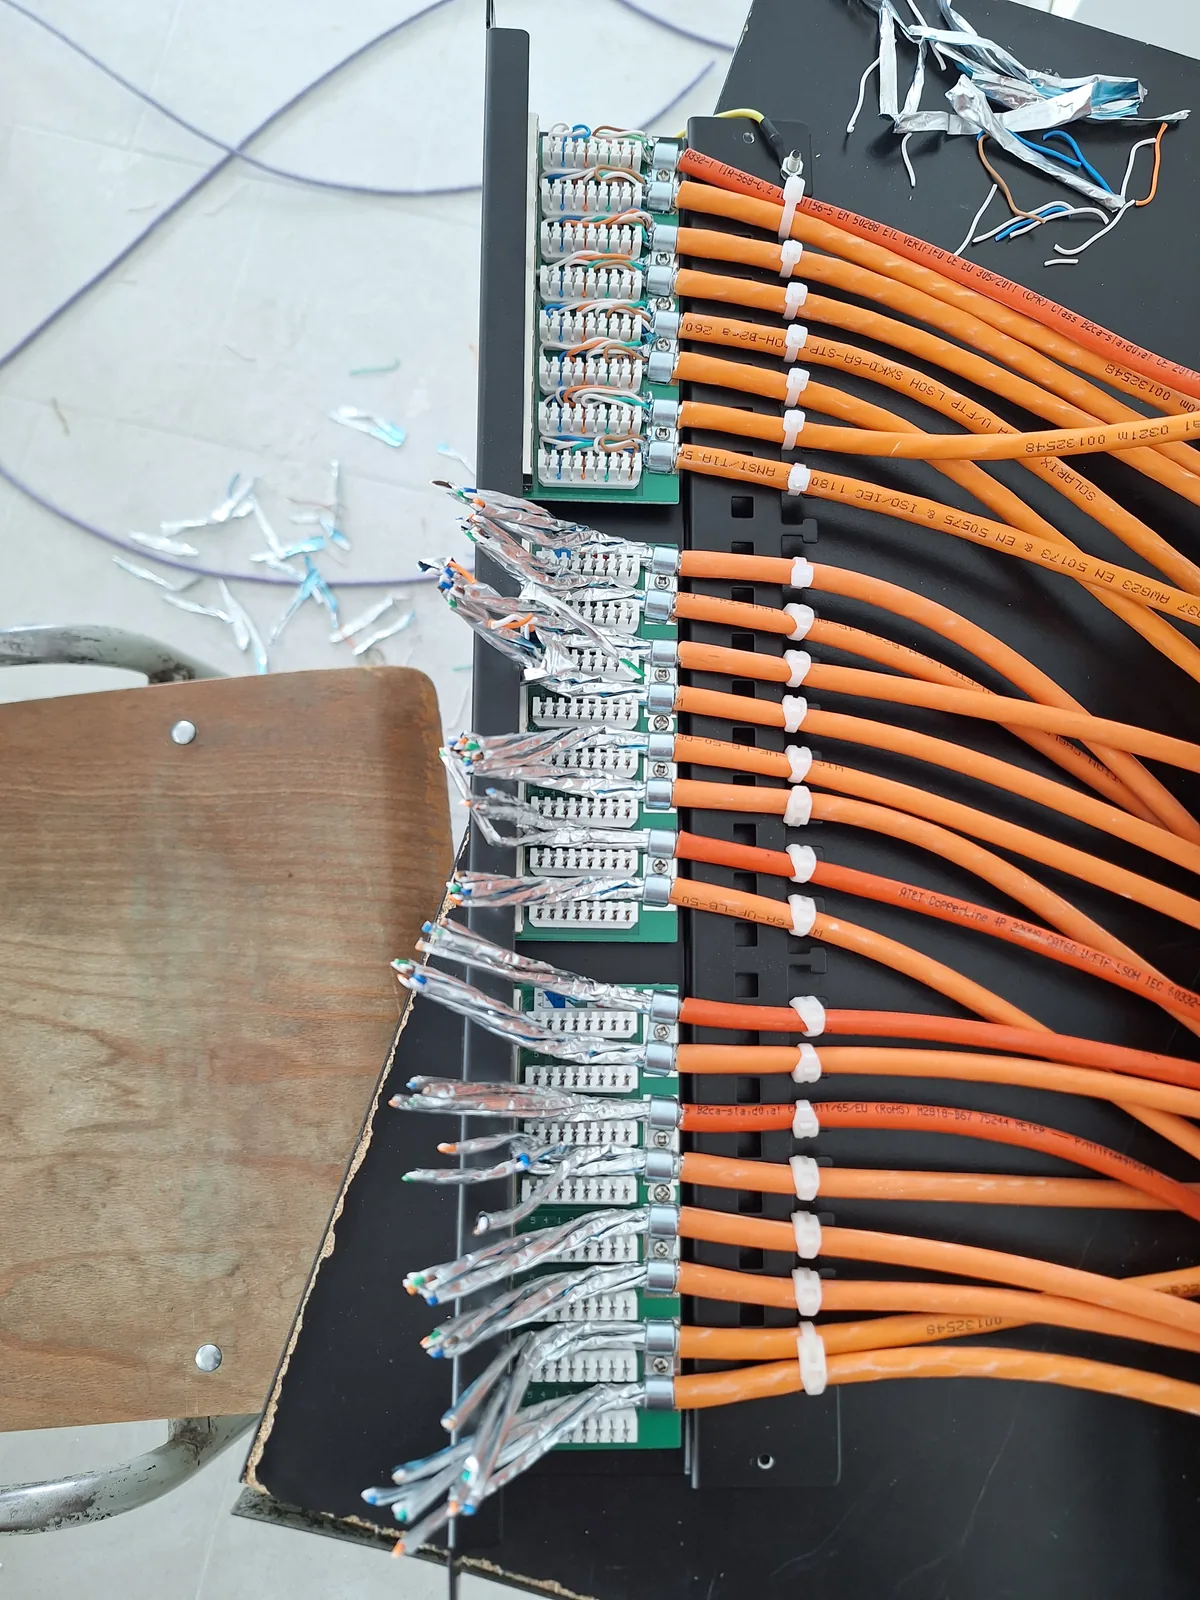
Fotografie z inštalácie
03 / Sieťová architektúra
Adresné rozsahy sú pre publikovanie zovšeobecnené (x a y sú zástupné hodnoty).
Podsiete a pravidlá
| Zóna | Podsieť | Brána | Zariadenia | Pravidlo |
|---|---|---|---|---|
| WAN tranzit | Privátna /24 od ISP | Modem ISP | Sagemcom LAN, ER605 WAN | WAN ER605 nastavený na modeme ako DMZ host. |
| VLAN 1 — Manažment | 10.x.1.0/24 |
.1 |
ER605, switche, OC200, AP | Iba sieťové zariadenia. |
| VLAN 10 — CCTV | 10.x.10.0/24 |
.1 |
NVR (.10), kamery (.21–.28) |
Výstup kamier do WAN je blokovaný na bráne; odchádzajúca prevádzka je povolená iba pre NVR (kvôli Hik-Connect). |
| VLAN 20 — LAN zamestnancov | 10.x.20.0/24 |
.1 |
Klienti v kanceláriách a triedach | Internet povolený. Prístup k NVR povolený. |
| WireGuard VPN | 10.y.0.0/24 |
.1 |
Vzdialený admin peer | Smerovaný prístup do VLAN 1, 10, 20. |
Tok dát: video zostáva na switchi
Všetkých osem kamier aj NVR je na switchi TL-SG1218MPE v rovnakej VLAN (10). Osem nepretržitých H.265 záznamových streamov sa preto prepína na L2 vo vnútri backplane switchu a nikdy neprechádza trunkom do ER605. Router spracúva video iba vtedy, keď klient vo VLAN 20 alebo na VPN otvorí živý obraz alebo záznam — ide o krátky tok na požiadanie, nie o záťaž 24/7.
Kapacita PoE
| Spotrebič | Odhadovaný odber |
|---|---|
| 8× kamera | ~52 W |
| 2× EAP610 | ~24 W |
| 1× OC200 | ~4 W |
| Spolu / rozpočet | ~80 W / 250 W (~32%) |
Rezerva ~170 W pokrýva prúdovú špičku pri nočnom zapnutí IR a bielych LED kamier, takže porty ani AP sa pod záťažou nereštartujú.
04 / Model vzdialenej správy
Vzdialená správa je rozdelená do dvoch úrovní s odlišnou cestou prístupu. Bežný dohľad beží cez cloud Omada; všetko, čo zasahuje do izolovaných podsietí, ide cez WireGuard.
Úroveň 1 — cloud Omada (OC200)
Bežná prevádzkaPoužitie
Denná kontrola stavu, rýchla diagnostika a bežné zmeny z telefónu alebo webového portálu.
Funkcie
- Analytika klientov v reálnom čase, využitie pásma a stav portov na zariadeniach spravovaných Omadou (brána, AP, adoptované switche).
- Zmeny Wi-Fi bez VPN: SSID, vysielací výkon, šírka kanála, dočasný prístup pre hostí.
- Kontrolér OC200 na mieste udržiava odchádzajúce spojenie s cloudom Omada, takže nie sú otvorené žiadne prichádzajúce porty.
Úroveň 2 — WireGuard L3 tunel
Plný prístupPoužitie
Nízkoúrovňová správa hardvéru, údržba vstavaných zariadení a kamerový subsystém.
Funkcie
- Smerovaný L3 prístup do izolovaných podsietí
10.x.1.0/24,10.x.10.0/24a10.x.20.0/24. - Plné webové rozhranie NVR: sťahovanie archívu, aktualizácie firmvéru a diagnostika streamov jednotlivých kamier. Nič z toho nie je dostupné z verejnej WAN.
- Priama správa switchov cez web / CLI v manažment VLAN pre funkcie L2+, bez cloudového sprostredkovateľa.
Oddelenie bežného dohľadu od nízkoúrovňového prístupu k infraštruktúre zabezpečuje viacvrstvovú ochranu. Bežné metriky a zmeny Wi-Fi sú dostupné aj na cestách cez cloudový kontrolér Omada, zatiaľ čo citlivé vstavané zariadenia (NVR, kamerové streamy, manažment switchov) nie sú z verejnej WAN dostupné v prichádzajúcom smere – iba cez overené point-to-point tunely WireGuard.
05 / Technické problémy a ich riešenie
Konflikt podsietí a ochrana pred stratou vzdialeného prístupu
Domáca sieť administrátorského počítača aj vzdialený modem ISP používali rovnaký privátny rozsah /24 (výrobné nastavenie modemu ISP). Pri plnom tuneli (full tunnel) sa lokálna prevádzka okamžite prerušila.
Zmenu adresovania modemu na diaľku som zavrhol: DHCP sa reštartuje, WAN adresa ER605 sa zmení, záznam DMZ prestane platiť a lokalita zostane nedostupná, kým niekto nepríde osobne.
Modem zostal bez zmeny. Split tunnel na klientovi WireGuard — tunelom idú iba interné podsiete:
AllowedIPs = 10.x.1.0/24, 10.x.10.0/24,
             10.x.20.0/24, 10.y.0.0/24
Lokálny internet zostáva na lokálnej bráne; podsiete lokality sú dostupné cez VPN.
Dynamická IP operátora a WireGuard handshake
Tunel aktívny, ale zaseknutý na 0 B received, 444 B sent. Klientský profil vygenerovaný Omadou uvádzal ako endpoint privátnu WAN adresu brány (za modemom ISP), ktorá nie je z internetu dostupná. GPON linka navyše dostáva verejnú IP, ktorá sa pravidelne mení.
WAN adresa ER605 nastavená na Sagemcome ako DMZ host, takže sa k nemu dostane port UDP WireGuardu. DDNS klient na modeme sleduje verejnú IP. Endpoint klienta:
Endpoint = <DDNS hostname>:<WireGuard UDP port>
PersistentKeepalive = 25
Keepalive udržiava záznam v NAT tabuľke aktívny; DDNS sleduje zmeny IP.
Webový prístup k NVR: varovania o certifikáte a interné DNS
Zamestnanci pri otvorení webového rozhrania NVR dostávali celostránkové varovanie „Nezabezpečené“ a museli zadávať IP adresu z inej VLAN.
- NVR používa z výroby samopodpísaný (self-signed) certifikát, ktorému žiadny prehliadač nedôveruje.
- NVR je v izolovanej LAN bez verejného názvu, takže verejná CA (napr. Let's Encrypt) preň certifikát vydať nemôže.
- IP adresy naprieč VLAN si netechnickí používatelia ťažko pamätajú.
- Lokálne DNS: A-záznam na ER605,
nvr.site.lan → 10.x.10.10, preložiteľný v LAN aj cez WireGuard. - Certifikát NVR: HTTPS zapnuté na porte 443. Nový samopodpísaný certifikát pre
nvr.site.lanso SHA-256, exportovaný akoNVR_CA.cer. - Nastavenie klientov: dávkový skript pre Windows importuje certifikát cez
certutildo úložiska dôveryhodných koreňových CA vo Windows, vytvorí zástupcu na ploche a vypíše krátke pokyny pre používateľa.
Výsledok: žiadne varovania o certifikáte na počítačoch zamestnancov, NVR sa otvára z ikony na ploche. Nová stanica sa nastaví spustením jedného skriptu s právami administrátora.
Interné DNS mená sa cez VPN neprekladajú
Cez tunel odpovedala 10.x.10.10 za 22 ms, ale nvr.site.lan vrátil Non-existent domain. Omada viaže vlastné LAN DNS záznamy na rozhrania a rozhraniu WireGuard ich neposkytovala.
Rozsah A-záznamu z bodu 03 na ER605 rozšírený na dopyty z rozhrania WireGuard. Ako záloha záznam v hosts na administrátorskom počítači.
06 / Známe obmedzenia
Bez záložného zdroja (UPS)
Známe obmedzenie07 / Overenie prevádzky
https://nvr.site.lan) bez varovania o certifikáte.